
Software en versies
Verzamel inventaris uit servers, containers, applicatiemappen en builds. Zie welke bron een versie heeft aangeleverd en wanneer.
Breng software en tooling op je servers, in containers en achter websites in kaart. Zie welke versies je gebruikt, waar kwetsbaarheden zitten en welke actie nodig is.
Inzicht uit aangesloten agents, builds en softwarelijsten. Met herkomst, actualiteit en zichtbare gaten in de dekking.
Een nieuwe kwetsbaarheid? Zie welke van jouw diensten aandacht nodig hebben, met de software-inventaris als vertrekpunt.
Verzamel inventaris uit servers, containers, applicatiemappen en builds. Zie welke bron een versie heeft aangeleverd en wanneer.
Verbind je website of API aan de systemen erachter. Bekijk vanuit die website of API de ontvangen software, componentversies en gerelateerde kwetsbaarheden.
Maak onderscheid tussen technische ernst, prioriteit, misbruikkans en bekend actief misbruik. Ontbrekend of oud bewijs blijft zichtbaar.
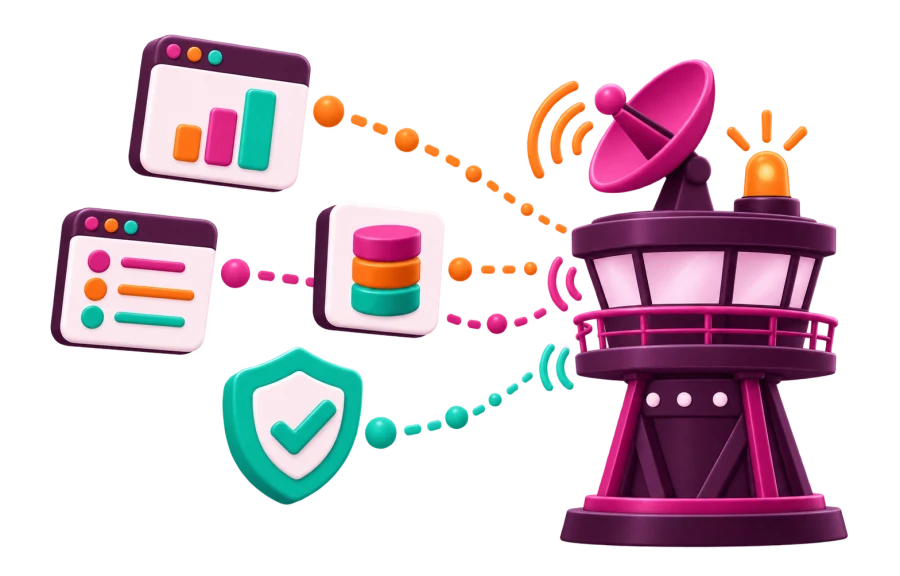
Een bereikbare website kan kwetsbare software gebruiken. Daarom kijkt Stack Portrait ook naar de software en versies erachter.
Bekijk hoe het overzicht werkt →Selecteer de systemen waarop je website of API draait. Leg vast hoe je die koppeling hebt gecontroleerd.
Zie versies, ernst, prioriteit en bekend actief misbruik. Een softwarematch bewijst nog geen aanval via jouw website.
Vraag nieuw inventarisbewijs op, onderzoek een bevinding of bereid een aanpak voor. De dienstcontext blijft zichtbaar.
Een gestart proces, ontvangen rapport en bevestigd herstel zijn verschillende stappen. Stack Portrait houdt die uit elkaar.
Van inventaris naar beslissing
Voor teams die software op servers, in containers en in builds beheren. Stack Portrait verbindt ontvangen inventaris met kwetsbaarheden en houdt de onderbouwing van opvolging bij.
Sluit agents aan of importeer CycloneDX-softwarelijsten. Herkomst en actualiteit blijven zichtbaar, ook wanneer een bron nog ontbreekt.
Team en hoger
Laat een releasecontrole adviseren of, na eigen inrichting, tegenhouden op basis van de beschikbare software-inventaris en vastgelegde uitzonderingen.
Team en hoger
Leg een impactbesluit vast, wijs werk toe en volg het ontvangen bewijs van een nieuwe scan. Een uitgevoerde actie is pas bevestigd wanneer het resultaat is gecontroleerd.
Business en hoger
Ontvang e-mail en ondertekende webhooks vanaf Team. Business voegt Slack, Microsoft Teams en synchronisatie met ticket- en ontwikkeltools toe.
Per abonnement
Samen brengen we je diensten, software en ontbrekende dekking in beeld. Daarna maken we opvolging concreet.
We bespreken de websites, API’s en bedrijfsdiensten die je wilt volgen, de systemen erachter en wie het beheer uitvoert.
We bepalen welke bronnen aangesloten kunnen worden en brengen ontvangen versies, relevante bevindingen en ontbrekende dekking samen.
We spreken af wie bevindingen onderzoekt, hoe inventaris actueel blijft en welk bewijs nodig is om herstel te bevestigen.
Scope, toegang en werkzaamheden spreken we vooraf af. Een URL invoeren vervangt geen toegang tot de relevante softwarebronnen.
In de lokale testomgeving kun je een fictieve website tijdelijk afschermen. Beoordeel eerst het plan, voer het uit en controleer daarna of de website werkelijk is afgeschermd.
Een tijdelijke onderhoudsstand wordt pas bevestigd na een aparte HTTP-controle. Heropenen is een afzonderlijke actie. Deze pilot is geen automatische productiebeveiliging en sluit kwetsbaarheden niet vanzelf.
Lees wat de eerste fase wel en niet doet →Start met de software die je wilt begrijpen en kies het abonnement dat bij je omgeving past.
Voor één team dat softwareversies en kwetsbaarheden wil volgen.
€99/ maandVoor meerdere teams en belangrijke websites, applicaties en diensten.
€299/ maandVoor grotere organisaties met eigen beveiligings- en compliance-eisen.
Op maatVerbind je websites aan systemen, softwareversies en kwetsbaarheden.